Muitas empresas tratam a segurança da informação como assunto exclusivo da TI. Quando um incidente acontece, a primeira reação costuma ser apontar o culpado: o hacker, o fornecedor do sistema, o funcionário que clicou no link errado.
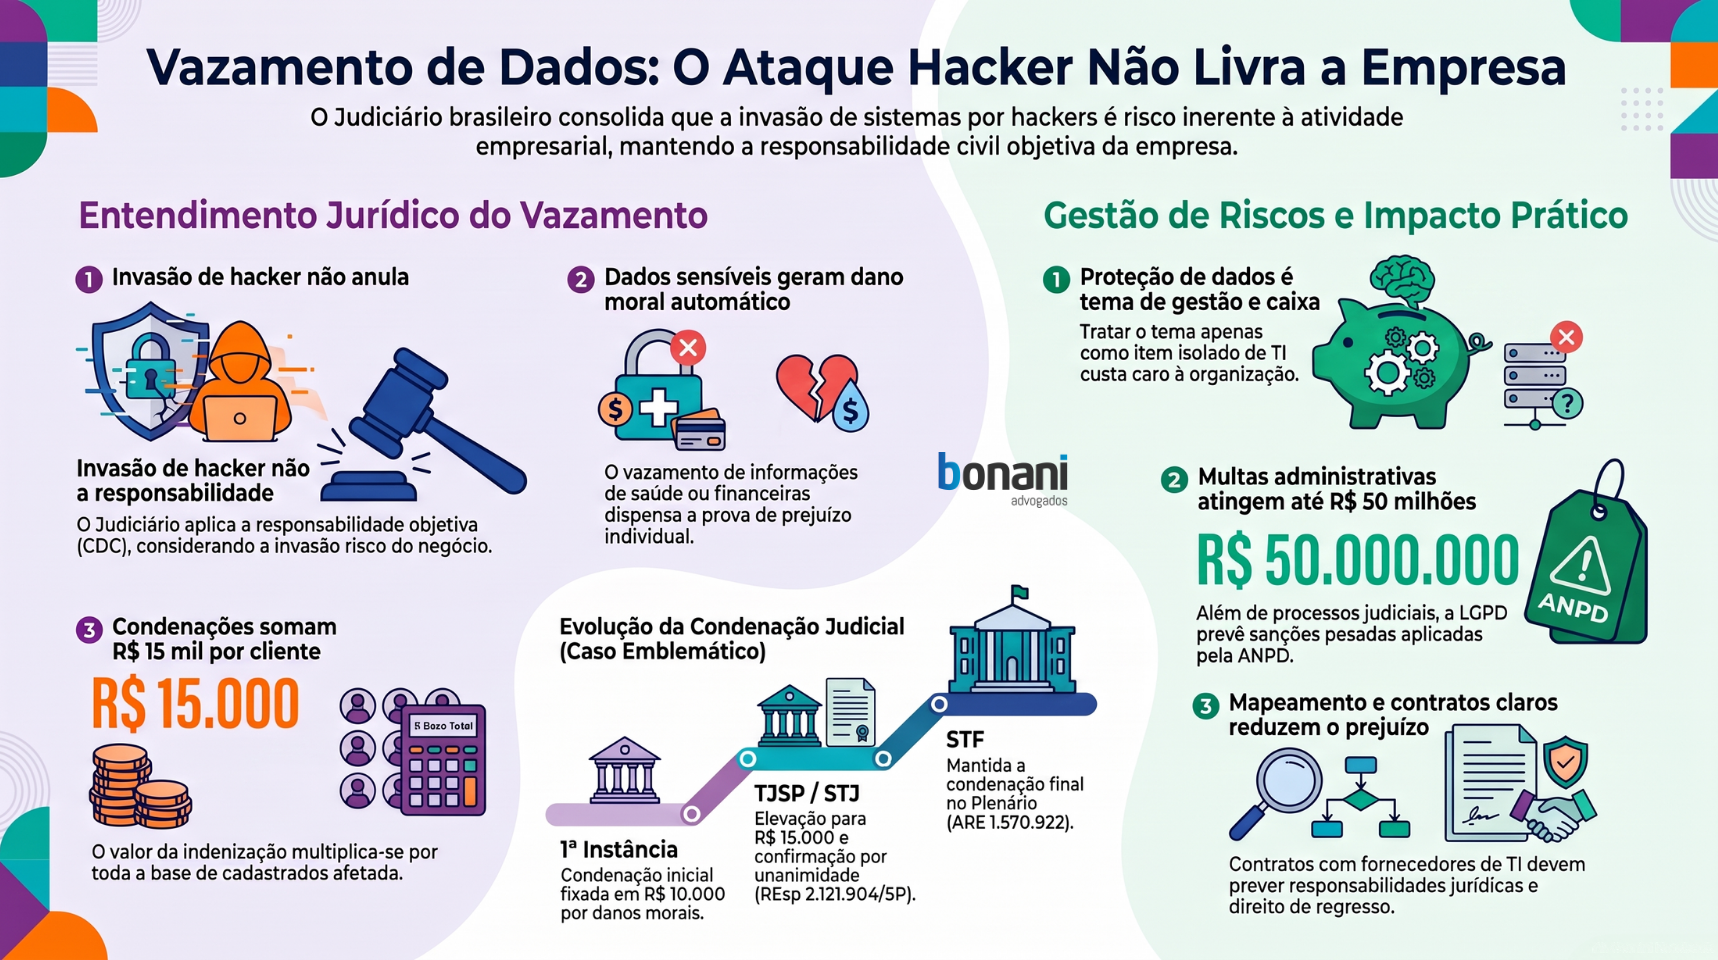
Para o Judiciário, essa conversa tem outro ponto de partida. Se o cliente confiou os dados à sua empresa e eles vazaram, a responsabilidade é sua, e não depende de culpa.
Foi o que ficou definido em um caso envolvendo uma seguradora, que percorreu todas as instâncias e chegou ao fim em 2026.
O caso concreto
Um consumidor contratou um seguro de vida e forneceu à seguradora seus dados pessoais: nome, CPF, endereço, informações de saúde, bens, beneficiários e dados bancários. Tempos depois, recebeu um e-mail da própria empresa informando um incidente de cibersegurança: terceiros tinham acessado a base de dados.
A seguradora sustentou que não houve falha na prestação do serviço e que a responsabilidade era do invasor. A tese não prosperou:
- 1ª instância: condenação de R$ 10 mil por danos morais.
- TJSP: aumentou o valor para
R$ 15 mil.
- STJ: em
11/02/2025, a 3ª Turma, sob relatoria da ministra Nancy Andrighi e por unanimidade, manteve a condenação no
REsp 2.121.904/SP. O tribunal aplicou o artigo 14 do Código de Defesa do Consumidor (responsabilidade objetiva, ou seja, sem necessidade de provar culpa) e o artigo 43, § 2º, que trata do dever de cuidado com os dados do consumidor.
- STF: no
ARE 1.570.922, o recurso da seguradora teve seguimento negado em decisão individual, confirmada depois pelo Plenário por unanimidade. Segundo a imprensa especializada, a decisão
transitou em julgado e o processo está em fase de execução.
Um ponto pesou na decisão: os dados eram
sensíveis. Informações de saúde e doenças preexistentes expõem a intimidade; dados bancários e fiscais abrem espaço para fraudes; e a informação de que a morte do segurado gera pagamento a terceiros cria risco à própria segurança da pessoa. Para a relatora, o vazamento desses dados gera dano moral por si só.
O que muda na prática
- "A culpa foi do hacker" não é defesa. A invasão por terceiro é um risco da própria atividade de quem guarda dados. Para afastar a responsabilidade, a empresa precisa provar culpa exclusiva de terceiro, e a seguradora não conseguiu.
- Dado sensível vazado dispensa prova de prejuízo. A Lei Geral de Proteção de Dados (LGPD, Lei 13.709/2018) chama de sensíveis os dados de saúde, genéticos, biométricos, de origem racial ou étnica, convicção religiosa, opinião política, filiação sindical e vida sexual. Se a sua empresa guarda algum deles, o risco é maior. Para dados comuns, como nome e endereço, o STJ já decidiu em outro caso que o cliente precisa demonstrar o dano.
- O risco se multiplica pela base. Uma condenação de R$ 15 mil parece pequena. Mas um único incidente atinge, de uma vez, todos os clientes cadastrados. Clínicas, academias, laboratórios, planos de saúde, corretoras, RH terceirizado e e-commerces de produtos de saúde estão na linha de frente.
O risco de decidir sem apoio especializado
Tratar proteção de dados como um item técnico isolado é o caminho mais caro. Sem mapeamento, a empresa nem sabe quais dados sensíveis guarda. Sem contrato bem feito com o fornecedor de TI, fica sem a quem recorrer depois de pagar as indenizações. Sem plano de resposta, perde o prazo para comunicar o incidente aos titulares e à Autoridade Nacional de Proteção de Dados (ANPD), o que soma risco administrativo ao risco judicial.
A LGPD prevê sanções administrativas que vão de advertência a multa de até 2% do faturamento, limitada a R$ 50 milhões por infração (art. 52). E a reputação, depois de um vazamento, não tem tabela.
Perguntas frequentes
Se a minha empresa contratou um sistema de terceiros, a responsabilidade é do fornecedor? Perante o cliente, a sua empresa responde. Depois, pode buscar ressarcimento do fornecedor, desde que o contrato preveja obrigações de segurança e responsabilidade claras.
Todo vazamento gera indenização automática? Não. Neste caso, os dados eram sensíveis, e o STJ entendeu que o dano decorre do próprio vazamento. Com dados comuns, a jurisprudência do STJ tem exigido prova do prejuízo.
Avisar o cliente sobre o incidente reduz o risco? Comunicar é obrigação prevista na LGPD quando o incidente pode causar risco ou dano relevante. Não afasta a responsabilidade, mas a falta de comunicação agrava a situação.
Conclusão
O caso da seguradora acabou, mas o recado vale para qualquer empresa que guarda dados de clientes: segurança da informação é tema de gestão, de contrato e de caixa, não só de tecnologia. Revisar agora custa menos do que responder a centenas de ações depois.
Assine a nossa newsletter e siga o perfil no Instagram para acompanhar as decisões que mexem com o seu negócio.
Fale agora com nossa equipe e saiba como proteger sua marca e sua empresa.
Siga-nos nas redes e mantenha-se atualizado
@bonaniadvogados e
@rafaeljmbonani
para mais atualizações sobre este e outros casos relevantes.
Fontes
Este conteúdo tem caráter informativo e não substitui a análise do caso concreto por um profissional.